
Wenn von Datenschutz und IT-Sicherheit die Rede ist, denken die meisten an Firewalls, Virenschutz und sichere Passwörter. Ein Aspekt wird dabei regelmäßig übersehen: die physische Sicherheit der Technik. In Arztpraxen, Anwaltskanzleien, Steuerbüros und anderen Einrichtungen, die mit vertraulichen Daten arbeiten, steht der Server nicht selten in einem Raum, den Patienten, Mandanten oder Reinigungskräfte ohne Weiteres betreten können. Dabei beginnt wirksamer Schutz genau dort, wo die Daten tatsächlich gespeichert sind.
Daten haben einen physischen Ort
Auch in Zeiten von Cloud-Diensten liegen in vielen kleineren Organisationen wichtige Daten auf eigenen Geräten vor Ort. Das Praxisverwaltungssystem, die Mandantenakten, die Buchhaltung oder Sicherungskopien befinden sich auf einem Server oder Netzwerkspeicher im Haus. Hinzu kommen Router, Switches und Firewall, über die der gesamte Datenverkehr läuft. Wer direkten Zugriff auf diese Geräte hat, kann Schutzmaßnahmen umgehen, Datenträger entnehmen oder Verbindungen manipulieren. Technische Sicherheit auf Softwareebene verliert an Wert, wenn die Hardware frei zugänglich ist.
Typische Schwachstellen in Praxen und Kanzleien
Bei Begehungen zeigen sich immer wieder ähnliche Muster. Der Server steht unter dem Empfangstresen, der Router hängt sichtbar im Flur, Netzwerkkabel enden in offenen Wanddosen im Wartezimmer. Mitunter wird der Technikraum gleichzeitig als Archiv, Putzmittellager oder Garderobe genutzt, sodass viele Personen einen Schlüssel besitzen. Auch externe Dienstleister erhalten oft unbeaufsichtigt Zugang. Keiner dieser Punkte bedeutet automatisch einen Vorfall, doch jeder erhöht die Wahrscheinlichkeit, dass Unbefugte an Geräte gelangen oder dass durch ein Versehen Systeme ausfallen. Hinzu kommt, dass viele dieser Einrichtungen in umgebauten Wohnungen oder Altbauten untergebracht sind, in denen niemand bei der Planung an einen Technikraum gedacht hat. Die IT wurde dort Stück für Stück ergänzt, meist dort, wo gerade eine Steckdose und ein wenig Platz frei waren. Das Ergebnis ist funktional, aber selten durchdacht, und genau hier setzt eine bewusste Neuordnung an.
Berufsgeheimnis und rechtliche Pflichten
Ärztinnen, Rechtsanwälte und Steuerberater unterliegen besonderen Verschwiegenheitspflichten. Hinzu kommen die Anforderungen der Datenschutz-Grundverordnung, die angemessene technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten verlangt. Zu diesen Maßnahmen gehört ausdrücklich auch die Zutrittskontrolle, also die Frage, wer physisch zu den Systemen gelangt, auf denen Daten verarbeitet werden. Ein entwendeter Netzwerkspeicher mit Patientendaten oder Mandantenunterlagen kann neben dem eigentlichen Schaden auch Meldepflichten und erhebliche Rufschäden nach sich ziehen. Im Falle einer Prüfung oder nach einem Vorfall wird genau nachgefragt, wie die Technik geschützt war. Eine nachvollziehbare und dokumentierte Unterbringung der Hardware ist deshalb nicht nur sinnvoll, sondern auch ein Nachweis sorgfältigen Handelns.
Abschließbare Schränke als einfache Lösung
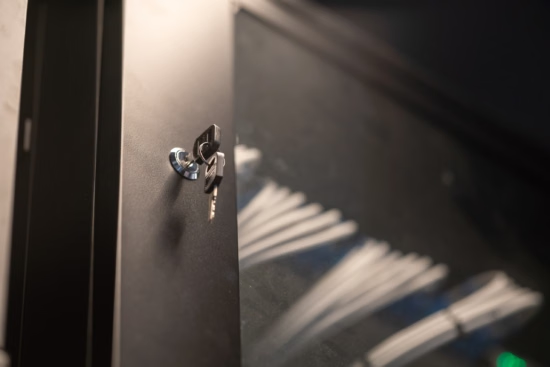
Ein separater, abschließbarer Serverraum ist ideal, aber in vielen Praxen und Kanzleien schlicht nicht vorhanden. Eine praktikable Alternative ist ein verschließbarer Schrank im 19-Zoll-Format, in dem Server, Netzwerkspeicher, Switch, Router und unterbrechungsfreie Stromversorgung gemeinsam untergebracht werden. Der Schlüssel bleibt bei wenigen festgelegten Personen, und die Geräte sind vor Zugriff, Staub und versehentlichen Stößen geschützt. Je nach Platzangebot eignet sich ein Wandschrank für wenige Komponenten oder ein Standschrank für umfangreichere Ausstattung. Wer seine Technik neu ordnen will, kann einen 19 zoll netzwerkschrank bestellen und dabei auf Belüftung, Tiefe und ausreichende Reserven für spätere Geräte achten.
Organisatorische Regeln ergänzen die Technik
Ein Schloss allein schafft noch keine Sicherheit. Es braucht klare Regeln: Wer besitzt Schlüssel, und wie wird bei einem Personalwechsel verfahren? Werden Wartungsarbeiten externer Firmen begleitet oder zumindest protokolliert? Wo werden Sicherungsdatenträger aufbewahrt, und befinden sich Kopien außerhalb des Gebäudes? Auch Netzwerkdosen in öffentlich zugänglichen Bereichen sollten deaktiviert oder abgesichert werden. Das Bundesamt für Sicherheit in der Informationstechnik beschreibt im Rahmen seiner Empfehlungen für Unternehmen und Organisationen, wie Infrastruktur, Räume und Zugänge abgesichert werden können. Quelle: Bundesamt für Sicherheit in der Informationstechnik.
Ein überschaubarer Aufwand mit großer Wirkung
Im Vergleich zu vielen anderen Investitionen in die IT ist die physische Absicherung überschaubar. Ein geordneter Schrank, eine klare Schlüsselregelung und ein kurzer Plan, welche Geräte wo stehen, lassen sich in kurzer Zeit umsetzen. Die Wirkung ist dennoch beträchtlich: Das Risiko unbefugter Zugriffe sinkt, Ausfälle durch Unachtsamkeit werden seltener, und gegenüber Patienten, Mandanten und Aufsichtsbehörden lässt sich belegen, dass vertrauliche Informationen mit der gebotenen Sorgfalt behandelt werden. Für Organisationen, deren Geschäft auf Vertrauen beruht, ist das ein nicht zu unterschätzender Vorteil. Sinnvoll ist es, die getroffenen Maßnahmen kurz schriftlich festzuhalten und einmal im Jahr zu überprüfen, ob Schlüsselliste, Geräteübersicht und Zuständigkeiten noch aktuell sind. So bleibt der Schutz auch dann wirksam, wenn sich Personal, Räume oder Technik im Laufe der Zeit verändern.
